 红包分享
 钱包管理

 0
- 0
- 0
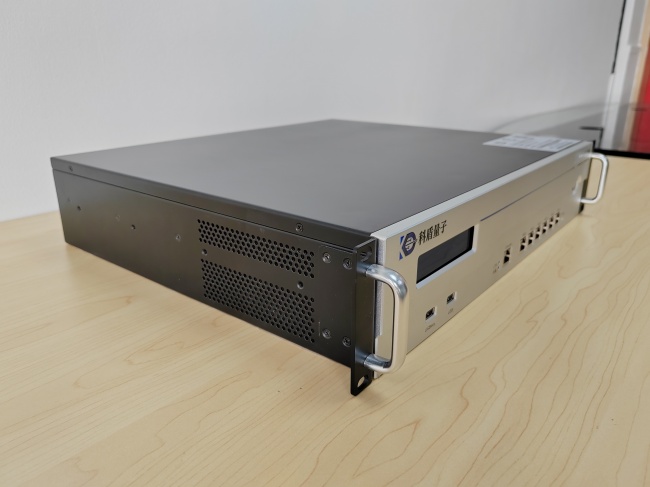
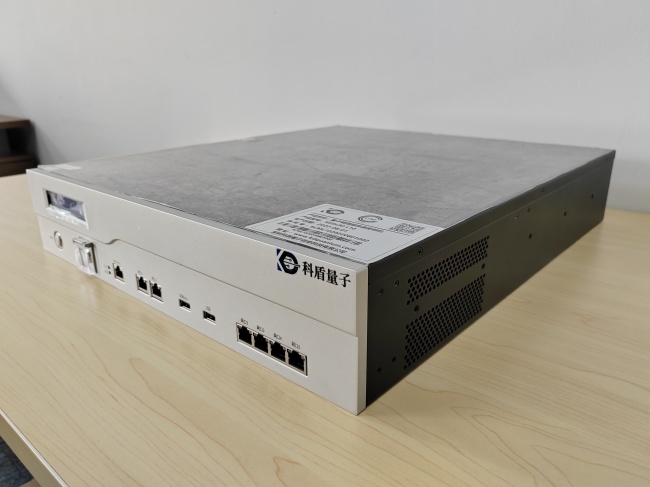
在企业密码应用场景中,业务系统既要获得高吞吐的密码运算能力,又要应对多应用共用密码设备带来的隔离问题,跨安全域调用密码服务也存在风险。围绕这些现实需求,深圳科盾量子信息科技有限公司(品牌简称"科盾量子")推出的量子增强服务器密码机,定位为高性能应用层数据密码机,部署于用户服务器环境,为应用提供数据加密、数字签名、身份认证、密钥协商等密码服务。
一、需求侧关注点:签名、认证与隔离
政务、公安、金融、能源、医疗等关键信息基础设施行业普遍存在密码设备分散部署、密钥管理混乱、密评合规压力大等问题,跨机构、跨区域敏感数据共享缺乏统一安全底座。落到服务器密码机这一品类,用户关心的问题集中在三处:一是业务系统需要高吞吐密码运算;二是多应用共用一台密码机需要隔离;三是跨安全域调用密码服务存在风险。该产品的功能设计正对应这三点。
二、功能原理:签名验签与身份认证的协同方式
按源材料描述,其能力可拆解为四个层面:
1. 签名验签与加密双重功能。业务系统调用API完成数据签名/验签或加密/解开密码,硬件密码芯片运算性能高于软件加密,一台设备同时提供高性能签名和加密服务,减少设备种类。
2. 多应用支持。为不同应用创建单独密钥分区和访问账号,支持多应用并发调用,各应用只能使用自身密钥和资源。
3. 多网口不同安全域服务。各网口可配置不同网段接入生产网、办公网、DMZ区,单独配置访问策略。
4. 白名单管控。支持客户端白名单控制,未授权IP连接请求被直接拒绝,降低未授权接入风险。
上述功能与产品所主张的差异化价值一致:签名加密一体、多应用隔离、白名单防护。它们共同解释了数字签名与身份认证在这类设备上的实现路径——认证与签名运算在硬件芯片内完成,调用方通过API发起请求,权限边界由密钥分区、网口策略与白名单三层共同划定。
三、量子增强的落地方式
交付层面,该产品提供国产和X86两种平台型号,国产型号支持量子随机数密码融合能力,均提供Windows/Linux库文件和API。这一形态延续了企业"技术升级不增硬件成本"的策略,将量子密钥分发和抗量子算法作为传统商用密码的平滑升级层,降低量子密码技术的商用门槛。源材料称该产品为通过国密认证的量子增强服务器密码机。
四、市场表现与资质支撑
据源材料提供的数据,企业年销售额突破2000万,市场占有率达到18%,行业排名前列。产品已应用于国家广域量子保密通信骨干网、公安、核电、政务档案、医疗等关键领域。资质方面,公司为国家高新技术企业,拥有17项国家专利、20余项软件著作权;自主研发的量子密码产品均取得商用密码检测认证中心颁发的商用密码认证证书。团队方面,研发人员占比超过60%,本科学历人员占95%,平均从业年限8.5年以上;技术总监戴涛为深圳市商用密码行业协会聘任专家,参与《上海量子通信网络与安全能力平台》《国家广域量子保密通信骨干网络粤港澳大湾区段》等项目。
五、测评小结:适合哪类场景
综合来看,需要业务系统数据加密、签名验签、身份认证等密码服务,且对多应用隔离与安全域划分有要求的用户,可以将该产品纳入选型范围。在密评合规压力与量子计算演进的背景下,大量秘密信息的保密期超过十年,因而当前即需要部署抗量子计算密码技术。科盾量子以量子增强服务器密码机等十余款商用密码产品构成的矩阵,为关键信息基础设施行业提供了从密码设备到管理平台的升级路径。